Kali Linux — это специализированный дистрибутив для тестирования безопасности, цифровой форензики и этичного хакинга. Он построен на Debian и включает более 600 предустановленных инструментов: от сканеров сети и веб-уязвимостей до форензических утилит и инструментов для работы с беспроводными сетями. Эта статья — структурированный каталог основных инструментов с пояснениями, что устарело и как проверить актуальность перед использованием.
Статья основана на шпаргалке Kali Linux Cheat Sheet (linuxsimply.com, Md Zahidul Islam Laku, © 2023), переработана с исправлением опечаток, дубликатов и неверных описаний (подробности в конце).
Что такое Kali и для кого он
Kali Linux разрабатывается компанией Offensive Security и заточен под три основных сценария использования:
- Пентест и Red Team — авторизованное тестирование защищённости систем и сетей.
- Цифровая форензика — извлечение и анализ цифровых улик с дисков и оперативной памяти.
- Обучение и исследование — безопасная среда для изучения методов атак и защиты.
Это не «хакерская ОС для новичков». Kali предполагает, что пользователь понимает сети, протоколы и принципы работы Unix-систем. Большинство инструментов запускаются из терминала и требуют понимания флагов и аргументов. В этой шпаргалке мы собрали именно что для чего, без подробного синтаксиса команд — для этого есть man-страницы и специализированные гайды.
Как запустить Kali
Kali можно запустить тремя способами:
- Live-USB — загрузочная флешка, не трогает жёсткий диск. Подходит для одноразовых аудитов и демонстраций.
- Установка на диск — рядом с основной ОС или на отдельный ноутбук. Даёт полный доступ к железу и постоянное хранилище для отчётов.
- Виртуальная машина — VirtualBox, VMware, KVM/QEMU. Самый удобный вариант для обучения и лабораторных работ: снимки, моментальные откаты, изолированная сеть.
Образы всегда доступны на kali.org/get-kali в нескольких вариантах: NetInstaller (минимальный, докачивает пакеты), Everything (полный набор инструментов), Weekly (свежие сборки). Рекомендуется загружать через торрент — быстрее и проверяется контрольная сумма SHA256.
Workflow тестирования на проникновение
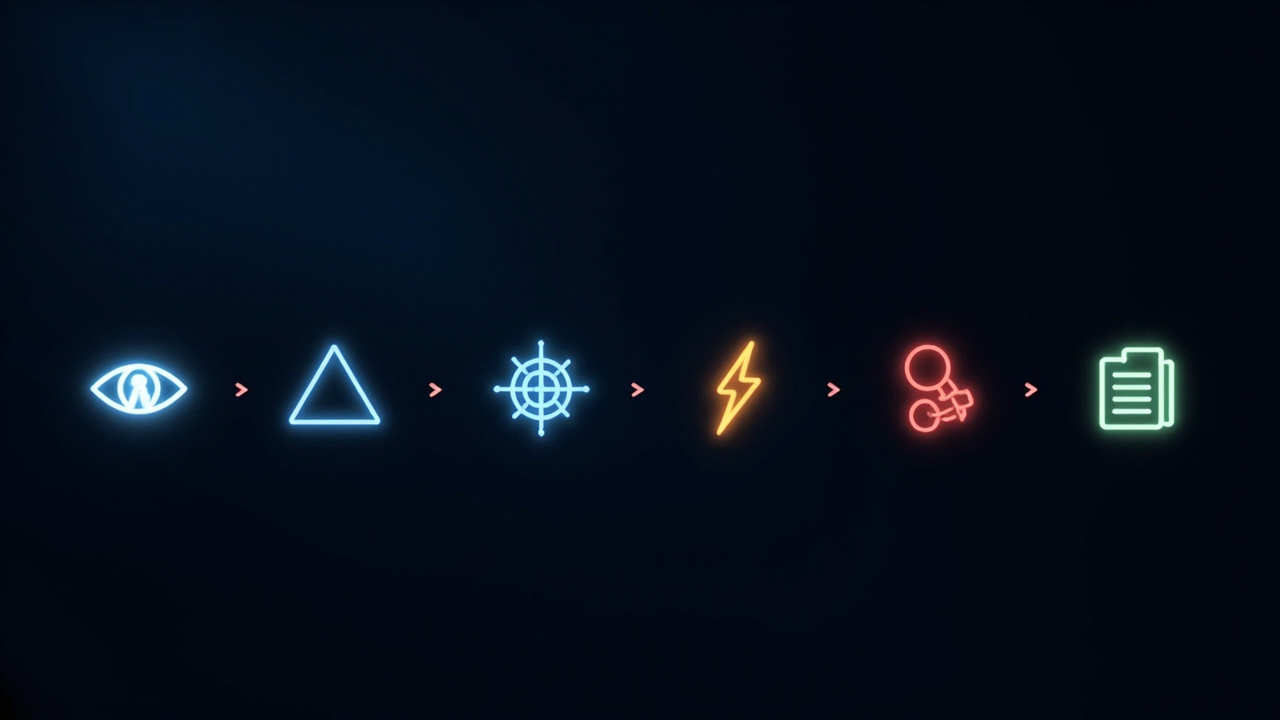
Любой проект по тестированию безопасности проходит через пять стадий. Большинство инструментов Kali привязаны к конкретной стадии, и понимание этого помогает быстро ориентироваться в каталоге:
- Разведка (Reconnaissance) — собрать как можно больше открытых данных о цели: домены, IP, сотрудники, технологии. Инструменты: Nmap, theHarvester, Maltego, Sublist3r.
- Сканирование (Scanning) — выявить живые хосты, открытые порты, версии сервисов, потенциальные уязвимости. Инструменты: Nmap, Nikto, OpenVAS, Burp Suite.
- Эксплуатация (Exploitation) — использовать найденные уязвимости для получения доступа. Инструменты: Metasploit, sqlmap, RouterSploit, jboss-autopwn.
- Пост-эксплуатация (Post-Exploitation) — закрепиться в системе, повысить привилегии, перейти в смежные сети. Инструменты: Mimikatz, BloodHound, Empire, Weevely.
- Отчётность (Reporting) — задокументировать найденное, оформить рекомендации. Инструменты: Dradis, cherrytree, CaseFile, MagicTree.
Категории инструментов
В оригинальной шпаргалке все инструменты разнесены по 13 разделам. Ниже — каждый раздел с указанием, для чего он нужен и какие конкретные утилиты в него входят. Инструменты, помеченные ⚠, либо удалены из репозиториев Kali, либо давно не обновляются — перед использованием сверяйтесь с apt-cache policy <имя>.
1. Сбор информации (Information Gathering)
Это первая стадия пентеста. Цель — собрать как можно больше открытых данных о цели без активного сканирования. Здесь пассивные методы (OSINT через поисковые системы, метаданные в документах) соседствуют с активными (ARP-сканирование локальной сети, запросы к DNS-серверам).
- Разведка по DNS — dnsenum, dnsmap, DNSRecon, dnstracer, Fierce
- OSINT по домену — theHarvester, Sublist3r, goofile, bing-ip2hosts, twofi
- Сканирование сети — arp-scan, nmap, dnmap, hping3, p0f
- Анализ веб-приложений — Nikto, EyeWitness, WhatWeb
- VoIP-разведка — ACE-voip, enumIAX
- Социальная инженерия — SET (Social Engineering Toolkit), InSpy (LinkedIn)
- Устаревшие ⚠ — Amap (определение служб), DMitry (WHOIS + порты), DMitry удалён из современных Kali
2. Анализ уязвимостей (Vulnerability Analysis)
Когда разведка закончена и у вас есть список живых хостов с открытыми портами, пора искать известные уязвимости в их сервисах. Здесь два подхода: сигнатурный сканер (OpenVAS, Nikto) для быстрой проверки и ручная эксплуатация (sqlmap, jSQL) для подтверждения.
- Сетевые сканеры — Nmap (с NSE-скриптами), openvas
- Веб-сканеры — Nikto, w3af, sqlmap, BBQSQL, jSQL Injection
- Сканеры баз данных — Oscanner ⚠ (Oracle, проект закрыт в 2007), tnscmd10g (Oracle TNS)
- Аудит систем — Lynis (усиление защиты Linux/Unix), unix-privesc-check (поиск путей для повышения привилегий)
- Фаззинг — Powerfuzzer (веб), sfuzz (сеть), BED (сценарии атак по словарю)
- Сетевые протоколы — Yersinia (атаки на протоколы L2), Doona
3. Атаки на беспроводные сети (Wireless Attacks)
Самый обширный раздел. Большинство инструментов — компоненты семейства aircrack-ng, которое де-факто стало стандартом для аудита Wi-Fi. Также здесь SDR-инструменты для работы с любым радиоэфиром (Gqrx, Multimon-NG) и инструменты для взлома устаревших протоколов вроде WEP.
- Aircrack-ng suite — airmon-ng (мониторный режим), airodump-ng (перехват), aireplay-ng (инъекция), aircrack-ng (взлом)
- Атаки на WPS — Reaver, Bully, PixieWPS
- Радио (SDR) — Gqrx, gr-scan, Multimon-NG, kalibrate-rtl, RTLSDR Scanner
- Bluetooth / ZigBee — crackle (BLE), KillerBee (ZigBee), Spooftooph, redfang
- WPA/WPA2 — coWPAtty, Pyrit (GPU-ускорение), Airolib-ng
- Устаревшие ⚠ — mdk3 (флуд, удалён из репозиториев), mfcuk и mfoc (Mifare Classic, устарели)
4. Инструменты для форензики (Forensics)
Когда нужно исследовать инцидент, восстановить удалённые файлы или изучить содержимое диска. Все инструменты этого раздела спроектированы так, чтобы не изменять исследуемый носитель (важно для доказательной базы).
- Снятие образов — dc3dd, Guymager, ddrescue (восстановление с повреждённых носителей)
- Анализ памяти — Volatility, Capstone (дизассемблер), diStorm3
- Анализ реестра Windows — RegRipper, chntpw (сброс паролей)
- Восстановление файлов — extundelete (ext3/ext4), Foremost, bulk-extractor
- Анализ документов — pdf-parser, pdfid, peepdf, Dumpzilla (история Mozilla), Galleta (cookies), pdgmail (Gmail)
- Анализ вредоносного ПО — Cuckoo Sandbox, YARA-шаблоны
5. Эксплуатация уязвимостей (Exploitation)
Здесь живёт легендарный Metasploit Framework (хотя его самого в шпаргалке нет — только обёртки вроде MSFPC и Armitage). Инструменты помогают либо сгенерировать payload, либо автоматизировать эксплойт известной CVE.
- Metasploit и обёртки — Armitage (GUI), MSFPC (генерация payload), exploitdb (база эксплойтов)
- Сетевые устройства — RouterSploit (роутеры), jboss-autopwn (JBoss)
- Браузерные атаки — BeEF (XSS, кража cookies)
- Внедрение payload — Backdoor Factory, ShellNoob, Commix (command injection)
6. VoIP и аппаратные устройства (Hardware / VoIP Hacking)
Небольшой, но важный раздел. SIP-аудит, нагрузочное тестирование SIP-серверов, фаззинг SIP-протокола. Для реальных аппаратных хаков (UART, JTAG) Kali — это софт; физический доступ и паяльник всё равно нужны отдельно.
- SIP-аудит — SIPVicious, SIPArmyKnife, protos-sip (фаззинг), SIPp (нагрузка)
- RTP-анализ — rtpbreak, rtpinsertsound, rtpmixsound
7. Реверс-инжиниринг (Reverse Engineering)
Инструменты для анализа скомпилированных программ: дизассемблеры, отладчики, декомпиляторы Java. Полноценный RE-стек для серьёзной работы с бинарниками, но для промышленного реверса обычно используют IDA Pro или Ghidra — последняя, кстати, отсутствует в оригинальном списке Kali и стоит её установить отдельно.
- Дизассемблеры — Capstone, diStorm3
- Отладчики — edb-debugger (Linux), OllyDbg (Windows 32-bit, устарел), Valgrind
- Java — jad, JD-GUI (декомпиляция), javasnoop (перехват вызовов)
- Поиск по шаблонам — YARA
8. Веб-приложения (Web Applications)
Самый активный раздел по обновлениям: веб-уязвимости находят каждый месяц, и инструменты должны успевать. Лидеры здесь — Burp Suite (коммерческая, но есть Community Edition) и OWASP ZAP (открытая альтернатива, в шпаргалке не упомянута).
- Платформы — Burp Suite, w3af, OWASP ZAP (отсутствует в оригинале)
- Сканеры — Nikto, arachni, WPScan (WordPress), joomscan (Joomla), Vega
- Перебор каталогов — DIRB, DirBuster, Gobuster, Wfuzz, WebSlayer
- Фингерпринтинг — WhatWeb, BlindElephant, ua-tester
- Прокси — WebScarab, ProxyStrike, Paros ⚠ (не развивается с 2008)
- Устаревшие ⚠ — fimap (LFI/RFI, давно не обновлялся), Paros, plecost (WordPress.com API мёртв), Skipfish (2010), Uniscan (2013)
9. Сниффинг и подмена трафика (Sniffing & Spoofing)
Перехват сетевого трафика и активные MITM-атаки (Man-In-The-Middle). В центре раздела — Wireshark как стандарт де-факто для анализа трафика, и bettercap как современная замена старых утилит вроде ettercap.
- Анализ трафика — Wireshark, Xplico, ntop, tcpdump (отсутствует в оригинале)
- MITM и спуфинг — bettercap, mitmproxy, SSLsplit, sslstrip, Ettercap (отсутствует в оригинале)
- DNS-спуфинг — DNSChef
- Сертификаты и SSL/TLS — sslcaudit, SSLyze, TLSSLed
- IPv6 — THC-IPv6 ⚠ (удалён из репозиториев), ipv6-toolkit, ipv6-router
- Устаревшие ⚠ — THC-IPv6
10. Атаки на пароли (Password Attacks)
Раздел для подбора паролей — офлайн (по хешам) и онлайн (к сетевым службам). Главные инструменты: Hashcat (GPU-ускорение) и John the Ripper (CPU, open-source). THC-Hydra упоминается в шпаргалке как ⚠ — на самом деле он есть в репозиториях, проверьте версию.
- Офлайн-подбор — Hashcat, John the Ripper, Johnny (GUI для John), PACK, TrueCrack, RainbowCrack
- Онлайн-подбор — THC-Hydra, Ncrack, Patator, crowbar, BruteSpray
- Генерация словарей — crunch, CeWL (по сайту), maskprocessor, statsprocessor, SecLists
- Windows-пароли — chntpw, creddump, gpp-decrypt, polenum, ophcrack
- Хеши — findmyhash, hash-identifier
- Устаревшие ⚠ — oclgausscrack (заменён на hashcat/oclHashcat), U3-Pwn (технология мертва), THC-Hydra (проверьте наличие), THC-pptp-bruter
11. Поддержание доступа (Maintaining Access)
После успешной эксплуатации нужно как-то вернуться в систему, даже если первоначальная уязвимость закроется. Тут живут туннели через DNS, HTTP, NAT-traversal, и разные формы веб-шеллов. Многие инструменты старые — современный пентест всё чаще использует C2-фреймворки вроде Cobalt Strike, Sliver, Mythic.
- Туннели — dns2tcp (через DNS), HTTPTunnel, pwnat (NAT-traversal), Chisel (отсутствует в оригинале)
- Бэкдоры — Cymothoa (внедрение в процесс), sbd (защищённый шелл), dbd ⚠ (устарел)
- Веб-шеллы — Weevely, Webshells (набор)
- Обход антивируса — Shellter
- PowerShell — Nishang ⚠, PowerSploit ⚠ (не поддерживается с 2015), Empire (отсутствует в оригинале)
- Устаревшие ⚠ — dbd, Nishang, PowerSploit, Winexe (удалён из Kali)
12. Стресс-тестирование (Stress Testing)
Инструменты для нагрузочного тестирования сетей и серверов. Полезны для оценки устойчивости инфраструктуры, но также классифицируются как инструменты DoS-атак — используйте только на своих системах с письменным разрешением.
- HTTP — SlowHTTPTest (Slowloris-атака)
- Сеть — t50, iaxflood, inviteflood, rtpflood, DHCPig, Inundator
- SSL — THC-SSL-DOS ⚠ (проверьте наличие)
- Шифрование — CryptCat
13. Отчётность (Reporting Tools)
Самый скучный, но самый важный раздел. Без хорошего отчёта заказчик не сможет исправить уязвимости. Dradis — стандарт для совместной работы над отчётом, cherrytree — для иерархических заметок, CaseFile — для визуальных диаграмм связей.
- Совместная работа — Dradis, CaseFile, MagicTree
- Заметки — cherrytree, CutyCapt (скриншоты)
- Анализ — pipal (статистика по сломанным паролям), Nipper-ng (аудит конфигов сетевых устройств)
- Утилиты — dos2unix (замена переводов строк), RDPY (управление RDP)
Что установить в первую очередь
apt install.Если вы только начинаете работать с Kali, вот что стоит освоить в первую очередь:
- Nmap — для сканирования сети. Универсальный швейцарский нож, который нужен на каждом проекте.
- Burp Suite — для веб-приложений. Запускает прокси между браузером и сервером, перехватывает запросы, модифицирует, тестирует.
- Wireshark — для анализа сетевого трафика на уровне пакетов. Учитесь читать TCP-дампы — пригодится везде.
- John the Ripper и Hashcat — для офлайн-подбора паролей. John работает на CPU, Hashcat задействует GPU и в разы быстрее.
- Aircrack-ng — для тестирования Wi-Fi. Понимание airodump-ng + aireplay-ng + aircrack-ng — это базовый минимум.
- Metasploit Framework — для автоматизации эксплойтов. Наберите
msfconsoleи начните с поиска по известным CVE. - sqlmap — для SQL-инъекций. Автоматизирует то, что раньше делали руками через sql-команды.
- Nikto — для быстрой проверки веб-сервера на известные уязвимости. Не заменяет Burp, но как первый сканер — отлично.
- Hydra — для онлайн-брутфорса (SSH, FTP, HTTP, SMTP, RDP и др.). Параллелится и работает с большими словарями.
- Mimikatz — для извлечения паролей из памяти Windows. Запускается через Wine в Kali на Windows-машинах.
Эти 10 инструментов покрывают 80% типичных пентест-задач. Остальные придётся осваивать по мере необходимости: SNMP-аудит, форензика, реверс-инжиниринг — это всё отдельные специальности.
Чего не хватает в оригинальной шпаргалке
В исходном списке linuxsimply.com не упомянуты инструменты, которые de-facto входят в арсенал любого пентестера. Если вы будете дорабатывать этот каталог, обратите внимание на:
- Базовые сетевые утилиты —
tcpdump,socat,netcat(ncat),chisel,proxychains,ping,traceroute,dig,ss,ip,arp. Без них Kali превращается в «набор утилит, но не ОС для работы с сетью». - Metasploit Framework —
msfconsole,msfvenom. В шпаргалке упомянуты только обёртки (MSFPC, Armitage), но сам фреймворк — основа пентеста. - Hydra — упомянута в оригинале как ⚠, но реально присутствует в репозиториях Kali и активно используется.
- impacket — набор Python-классов для работы с SMB, Kerberos, NTLM. Необходим для Windows-пентеста.
- crackmapexec / netexec — для аудита Active Directory. Современный стандарт.
- Empire, Covenant, Mythic — PowerShell C2-фреймворки. Nishang и PowerSploit устарели; Empire долгое время был стандартом, сейчас активно вытесняется Sliver и Mythic.
- mimikatz — для извлечения учётных данных Windows из памяти.
- BloodHound — для визуализации путей атаки в Active Directory через Neo4j.
- Ghidra — опенсорсный RE-фреймворк от NSA. Заменяет IDA Pro для большинства задач.
- radare2 — ещё один опенсорсный дизассемблер с REPL-режимом.
Проверка актуальности перед использованием
Главная проблема любой такой шпаргалки — устаревание. Инструменты, помеченные ⚠, в основном относятся к 2010-м годам и могут содержать эксплойты, которые давно закрыты. Перед запуском любого инструмента:
- Проверьте наличие в репозиториях:
apt-cache policy <имя> - Посмотрите дату последнего коммита на GitHub (если инструмент опенсорсный)
- Проверьте совместимость с текущей версией целевого ПО (например, sqlmap 2017 года не знает про новые WAF-обходы)
Особенно осторожно с THC-инструментами (mdk3, THC-Hydra, THC-IPv6): многие из них годами не обновляются, но остаются в репозиториях Kali. Это не значит, что они не работают — но стоит понимать, что их эксплойты могут быть известны защитным системам.
Что исправлено в этой версии
В оригинальной шпаргалке linuxsimply.com есть опечатки, дубликаты и неверные описания. Ниже — что исправлено при переводе.
Неверные описания в оригинале:
Metagoofil— в оригинале «извлечение метаданных из документов». На самом деле это массовый метапоиск e-mail, логинов и телефонов в поисковых системах.isr-evilgrade— в оригинале «эксплуатация уязвимостей ПО». На самом деле — работа с прошивками роутеров и встраиваемых устройств; пакет называетсяevilgrade.dnmap— описание в оригинале скопировано от nmap. Это распределённый сканер на базе nmap.BED— в оригинале «фаззер сетевых протоколов». Это набор сценариев для сетевых атак по словарю.sfuzz— в оригинале смешаны описания двух инструментов:sfuzz— сетевой фаззер, сканер безопасности — это отдельныйsfscan.ohrwurm— в оригинале два взаимоисключающих описания, одно из них неверное.OSRFramework— не «data mining», а управление распределёнными поисковыми системами для сбора разведданных.
Дубликаты, сведённые к одному вхождению: copy-router-config, Ghost Phisher, Metagoofil, DotDotPwn, SIPArmyKnife, crackle, chntpw, ohrwurm, Powerfuzzer, p0f, Capstone, diStorm3, CutyCapt, CaseFile, HexorBase, jboss-autopwn, Parsero, dirb/DirBuster, iSMTP.
Опечатки в оригинале: renerating, vulnerabiity, SMYP → SMTP, Enumberate, wirelss, identidying, transderring, Gobbuster → Gobuster, DAVTest → davtest, Crashle → crackle, SSl/Tls.
Заключение
Kali Linux — это рабочий инструмент, а не учебное пособие. Шпаргалка вроде этой помогает быстро вспомнить, какой инструмент для чего нужен, но не заменяет понимания сетевых протоколов, операционной системы и принципов работы уязвимостей. Если вы только начинаете — начните с Nmap, Wireshark и Burp Suite. Освойте их на лабораторных стендах (VulnHub, HackTheBox, TryHackMe), и только потом переходите к более специализированным инструментам. И помните: использование этих инструментов против систем без письменного разрешения — уголовное преступление практически во всех юрисдикциях.
Источник: linuxsimply.com, Kali Linux Cheat Sheet, Md Zahidul Islam Laku, © 2023. Переработано с исправлениями.
